SON DAKİKA
Hava Durumu

#Siber Güvenlik

Ekometre - Siber Güvenlik haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Siber Güvenlik haber sayfasında canlı gelişmelerle ulaşabilirsiniz.

GITEX AI Türkiye İstanbul’da başladı Haber

GITEX AI Türkiye İstanbul’da başladı

Türkiye’nin yapay zekâ ve teknoloji ekosistemini küresel yatırımcılarla buluşturan GITEX AI Türkiye 2026, İstanbul Fuar Merkezi’nde kapılarını açtı. 10 Eylül’e kadar devam edecek etkinlik; teknoloji şirketleri, girişimler, yatırımcılar, kamu temsilcileri ve teknoloji yöneticilerini bir araya getiriyor. Etkinlikte Türkiye’nin dijital ekonomisinin geliştirilmesi, yapay zekâ altyapısının güçlendirilmesi ve teknoloji şirketlerinin küresel pazarlara açılması öne çıkan başlıklar arasında yer alıyor. 350’den fazla şirket ve girişim İstanbul’da GITEX AI Türkiye, 350’den fazla kurumsal katılımcı ve girişimi, 100 konuşmacıyı ve 75 milyar doların üzerinde varlığı yöneten 150 yatırımcıyı bir araya getiriyor. Etkinliğe 70 ülkeden binlerce teknoloji yöneticisi de katılıyor. Yapay zekâdan bulut teknolojilerine, veri merkezlerinden siber güvenliğe, fintekten akıllı altyapılara kadar geniş bir teknoloji gündemi ele alınıyor. Etkinlikte Google Cloud, HPE & NVIDIA, AWS, Huawei, Dell Technologies, SAP ve TrendAI gibi küresel teknoloji şirketlerinin yanı sıra Türkiye’den Trendyol, Andevos ve Halkbank ile çeşitli teknokent ve teknoparklar da yer alıyor. Türkiye’nin yapay zekâ hedefleri gündemde GITEX AI Türkiye, Türkiye’nin 2026-2030 Yapay Zekâ Eylem Planı kapsamında hedeflerini hızlandırdığı bir dönemde gerçekleştiriliyor. Plan kapsamında; 1 GW veri merkezi kapasitesine ulaşılması,yapay zekâ altyapısına özel sektörden 10 milyar dolar yatırım çekilmesi,iki yıl içinde 5 milyon kişiye yapay zekâ okuryazarlığı kazandırılması hedefleniyor. “Türkiye’yi dünyanın buluşma noktası olarak tanımlıyoruz” Cumhurbaşkanlığı Yatırım ve Finans Ofisi İletişim Dairesi Başkanı Gökhan Yücel, açılış konuşmasında Türkiye’de yaklaşık 1.500 aktif yapay zekâ şirketi bulunduğunu belirtti. Yücel, Türkiye’nin dört saatlik uçuş mesafesinde 1,3 milyar kişiye ve toplam 35 trilyon dolarlık pazara erişebildiğini ifade ederek, ülkeyi yalnızca bir köprü olarak değil, küresel teknoloji ekosisteminin buluşma noktası olarak konumlandırmayı hedeflediklerini söyledi. Yapay zekâ altyapısı için yatırımlar güçleniyor Etkinliğin ilk gününde yapay zekânın ihtiyaç duyduğu işlem gücü, bulut teknolojileri ve veri merkezi kapasitesi de gündeme geldi. Dell Technologies Türkiye Ülke Müdürü İlker Rodoplu, dijital dönüşümün artık iş sürekliliği ve rekabet gücü açısından temel bir gereklilik haline geldiğini belirtti. Huawei ise Türkiye’deki yapay zekâ ve bulut altyapısına yönelik yatırımlarını ve gelecek dönem planlarını paylaştı. Şirket, 2023’ten bu yana Türkiye’de yerel bulut altyapısı hizmeti sunarken, Ankara’da 2024 yılında açtığı felaket kurtarma merkeziyle desteklenen üç erişilebilirlik bölgesine sahip altyapısını da kullanıyor. Huawei Cloud Türkiye Satış Direktörü Safder Baydur, küresel veri merkezi kapasitesinin 2020’de yaklaşık 60 gigavattan 2024’te 97 gigavata yükseldiğini, 2030 için ise 226 gigavatlık kapasite öngörüldüğünü belirtti. GITEX ile Terminal İstanbul arasında iş birliği Etkinliğin ilk gününde GITEX ile Terminal İstanbul arasında Mutabakat Zaptı imzalandı. Anlaşmayla Terminal İstanbul’un dünyanın farklı noktalarında düzenlenen GITEX etkinliklerinde yer alması ve Türkiye’deki girişimcilik ekosisteminin uluslararası yatırımcılarla daha güçlü şekilde buluşturulması hedefleniyor. Terminal İstanbul projesi kapsamında eski Atatürk Havalimanı terminallerinin yaklaşık 500 bin metrekarelik alanda inovasyon ve girişimcilik merkezine dönüştürülmesi planlanıyor. Teknoloji şirketleri için uzun vadeli sermaye vurgusu Etkinliğin yatırım gündeminde teknoloji şirketlerinin küresel ölçekte büyümesi için uzun vadeli sermayenin önemi de ele alındı. Türkiye Varlık Fonu Yatırımlar Genel Müdürü ve Türkiye Teknoloji Fonu Yönetim Kurulu Üyesi Bilal Bedir, varlık fonlarının uzun vadeli yatırım yaklaşımıyla teknoloji ekosistemine daha fazla kurumsal ve uluslararası sermaye çekebileceğini ifade etti. Fintek dönüşümünde yapay zekâ ve açık bankacılık öne çıkıyor GITEX AI Türkiye’nin gündeminde finans teknolojileri de önemli bir yer tuttu. Bankalar, fintek şirketleri ve teknoloji sağlayıcıları; yapay zekâ, açık bankacılık ve akıllı otomasyonun finansal hizmetleri nasıl dönüştürdüğünü ele aldı. Halkbank da yapay zekâ, dijital bankacılık ve yeni nesil teknolojilere yönelik yatırımlarını etkinlikte gündeme getirdi. Türk teknoloji şirketi Andevos ise ödeme, kiosk yönetimi, açık bankacılık ve yapay zekâ destekli çözümlerini tanıtıyor. Etkinlik 10 Eylül’de devam edecek GITEX AI Türkiye, 10 Eylül sabahı gerçekleştirilecek bakan konuşmasının ardından yapay zekâ, veri merkezleri, akıllı altyapı, fintek, siber güvenlik, ileri üretim ve kurumsal dijital dönüşüm oturumlarıyla devam edecek.

BAE zor testi geçti büyüme yoluna devam edecek Haber

BAE zor testi geçti büyüme yoluna devam edecek

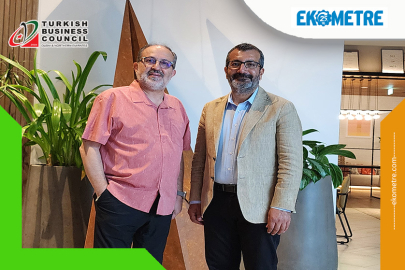
Körfez, 2026'nın ilk yarısında uzun yıllardır yaşamadığı ölçekte bir jeopolitik sarsıntıyla karşı karşıya kaldı. Hürmüz Boğazı'ndaki kriz; petrol piyasalarını, deniz taşımacılığını ve bölgedeki yatırım iştahını ciddi biçimde sınadı. Peki Birleşik Arap Emirlikleri bu sınavdan nasıl çıktı ve Türk yatırımcılar hangi dersleri çıkarmalı? Yaklaşık 20 yıldır Dubai'de yaşayan Türk İş Konseyi Başkanı Kanat Kutluk ile bu soruların yanıtlarını konuştuk. 2026'nın ilk yarısındaki çalkantının ardından Dubai ve BAE'yi bugün nasıl okuyorsunuz? “Kısa cevabım şu olur: Bölge, uzun süredir karşılaşmadığı büyüklükte bir stres testinden geçti ve BAE bu testi başarıyla verdi. Şubat sonunda başlayan İran-Hürmüz krizi teorik bir risk değildi; petrol 120 doların, Dubai ham petrolü ise tarihi zirvelerin üzerine çıktı, boğazdaki ticari trafik haftalarca fiilen durdu. Böyle bir şokun ardından ‘her şey yolunda’ demek elbette gerçekçi olmaz. Ama önemli olan sistemin nasıl tepki verdiğidir. BAE ekonomisi çökmedi, panikle sermaye kaçışı yaşamadı, tersine bir güvenli liman gibi davrandı. Bugün büyüme beklentileri hâlâ yüzde 5 civarında; petrol dışı ekonomi millî gelirin dörtte üçünden fazlasını oluşturuyor. Yani ateş yükseldi ama bünye sağlam çıktı. Benim tezim cok net: BAE büyümeye kaldığı yerden devam edecek. Bu durumu doğru değerlendiremeyenler, bu coğrafyadaki onemli fırsatların dışında kalır. Ben meseleye stratejik derinlik ve dayanıklılık penceresinden bakıyorum; bugün önemli olan yatırım hacmi değil, yatırımın arkasındaki süreklilik. Hürmüz'de yaşananların iş dünyası açısından anlamı neydi? Hürmüz, dünyada deniz yoluyla taşınan petrolün yaklaşık beşte birinin ve küresel LNG'nin önemli bölümünün geçtiği bir kanal. Buradaki birkaç haftalık tıkanma bile küresel enerji arzının 1970'lerden bu yana gördüğü en büyük kesintilerden birine dönüştü; navlun ve savaş-riski primleri fırladı, konteyner devleri seferleri askıya aldı, Körfez'de binlerce denizci ve yüzlerce gemi mahsur kaldı, üreticiler üretimi kıstı. Ama izin verin altını çizeyim: Ben yıllardır kırılgan deniz yollarına alternatif oluşturan kara koridorlarının önemini yazıyorum. Irak üzerinden Türkiye'ye, oradan Avrupa'ya uzanan Kalkınma Yolu ve Körfez-Akdeniz lojistik hattı, yalnızca bir ulaştırma yatırımı değil; tam da bu tür jeopolitik riskleri azaltmayı hedefleyen bir ticaret mimarisidir. Hürmüz krizi, bu tezi acı ama net biçimde doğruladı. Tek boğaza, tek limana, tek rotaya bağımlılığın bir maliyeti var; bunu artık herkes gördü. “Test başarıyla verildi” diyorsunuz. BAE'yi bu dayanıklılığa taşıyan nedir? Üç önemli parametre sayarım. Birincisi çeşitlendirme. BAE artık bir petrol ekonomisi değil; gelirinin büyük kısmı lojistik, finans, turizm, gayrimenkul, ticaret, teknoloji ve yeniden-ihracattan geliyor. Abu Dhabi bile, federasyonda petrol gelirinden en yüksek payı alan emirlik olmasına rağmen, petrol sonrası çeşitlenmeyi en güçlü uygulayan aktör; aktif kalkınma ve altyapı projelerinin toplam değeri 758 milyar doları aşıyor. Petrol fiyatı oynadığında bütçe titremiyor bile. İkincisi kurumsal öngörü. Fujeirah limani gibi boğazın dışına konumlanmış terminaller, stratejik boru hatları ve stok kapasiteleri, “boğaz kapanırsa ne yaparız?” sorusunun yıllar önce sorulup cevaplandığını gösteriyor. Üçüncüsü güven sermayesi. Kriz anında paranın nereye kaçtığına bakın; istikrar arayan sermaye Dubai'ye aktı, kaçmadı. Hukuki güvenlik, mülkiyet hakları, konvertibl para, düşük vergi ve öngörülebilir yönetim bir slogan değil; kriz anında test edilen ve işleyen özelliklerdir. Şu an icin yaşananlardan sonra bile BAE’nin tek alternatifi yine kendisi. Gerçekçi olmak adına sorayım: Kriz tam olarak bitti mi, riskler masada değil mi? Dürüst olalım bitmedi, normalleşiyor. Ağustos itibarıyla Umman arabuluculuğunda yürüyen müzakereler son aşamada ama süreç kırılgan; trafik ve fiyatlar hâlâ haber akışına göre iniyor çıkıyor, Brent zirvesinden geriledi ama kriz öncesinin üzerinde. Yaklaşık 20 yıldır Dubai'de yaşayan biri olarak şunu defalarca gördüm: Körfez, sabit dengelerin değil, hızla değişen önceliklerin coğrafyasıdır. Bugün stratejik görünen ittifaklar, yarın farklı bir konjonktürde yeniden tanımlanabiliyor. Dolayısıyla ben size “risk sıfırlandı” demiyorum; “risk yönetilebilir hale geldi ve yapısal dayanıklılık kendini kanıtladı” diyorum. Stratejik derinlik tam da budur: Riski inkâr etmek değil, fiyatını ve yönetim yolunu doğru okumak. Bu bölgede kalıcı olacak yatırımcı, jeopolitiği bir sürpriz olarak değil, bir parametre olarak modelleyen yatırımcıdır. Türk firmaları bu tablodan hangi yatırım kararlarını çıkarmalı? En temel mesajım: Kısa vadeli manşetlere bakıp uzun vadeli konumlanmayı ıskalamayın. Kriz dönemleri, zayıf oyuncuların sahayı boşalttığı, hazırlıklı oyuncuların ise pazar payı ve varlık kaptığı dönemlerdir. BAE'nin cazibesi krizle azalmadı; dayanıklılığını ispat ederek arttı. Somut olarak BAE'yi bir “pazar” değil bir “üs” olarak düşünün, nakit ve tedarik zinciri dayanıklılığına yatırım yapın ve bölgenin yapısal büyüme alanlarına yaslanın. Hangi sektörlerde fırsat var? Öncelikli fırsat gördüğüm sektörleri şu sekilde sayarım: Gıda ve gıda güvenliği BAE ve Orta Doğu'da Türk ürünlerine talep hızla artıyor, örneğin taze yumurta ihracatımız bir yılda sıçrayarak 200 milyon doları aştı; lojistik ve liman işletmeciliği; inşaat, altyapı ve mega projeler; turizm, sağlık ve medikal turizm ki Türk hastanelerinin arayışını sürdürdüğünü duyuyoruz; finans ve fintech; yenilenebilir enerji ve sürdürülebilirlik dünyanın en büyük solar alan güneş projesi Mohammed Bin Rashid Al Maktoum Güneş Parkı Dubai'de; teknoloji, yapay zekâ ve siber güvenlik; ve belki de en dikkat çekeni, siyasi ilişkilerin düzelmesiyle âdeta altın çağını yaşayan havacılık ve savunma sanayii. Türk şirketleri artık Körfez'de yalnızca yüklenici değil; ortak, yatırımcı ve karar verici olarak konumlanmalı. Sürekli “coğrafya” vurgusu yapıyorsunuz. BAE'nin hitap ettiği potansiyeli açar mısınız? Bu en çok gözden kaçan nokta. BAE'nin gerçek değeri sınırlarının içinde değil, bir kavşak olmasında. Dubai, beş saatlik bir uçuş mesafesinde yaklaşık 3,5 milyar insana ve 35 trilyon dolarlık bir ekonomiye temas ediyor; bu yarıçapta Körfez'in yüksek gelirli pazarları, Suudi Arabistan'ın devasa dönüşümü, Doğu Afrika'nın büyüyen tüketici tabanı, Güney Asya'nın milyarlık nüfusu ve Orta Asya-Kafkasya hattı var. BAE bu coğrafyanın finans, lojistik, ticaret ve tahkim merkezi olarak çalışıyor; Dubai'deki ticari varlığınız bölgedeki diğer ülkelere açılmanızı kolaylaştırıyor. Sunu da ekleyeyim: İki ülke arasındaki ticaret 2023'te 20,1 milyar dolara ulaştı ve imzalanan Kapsamlı Ekonomik Ortaklık Anlaşması bu hacmi beş yılda 40 milyar dolara çıkarmayı hedefliyor. Yani BAE'ye yatırım yaparken aslında milyarlarca insanlık bir erişim alanına ve hızla büyüyen bir ticaret hattına bilet almış olursunuz. Meseleyi “Dubai'de daire almak” düzeyinde okuyanlar tabloyu küçük görüyor; asıl fırsat, bu kavşağı bir büyüme platformu olarak kullanmakta. Türk müteahhitlik ve mühendislik tarafında somut fırsat nerede? Tam da mega projelerde. Abu Dhabi hükümeti çatısı altında 600'ü aşkın proje, çok sektörlü büyük bir bütçeyle yürüyor; finans merkezi genişlemesi gibi tek başlıklar bile 16 milyar doları aşan yatırım planlarıyla gündemde. Bu ölçek, uluslararası müteahhitlik ve danışmanlık için güçlü bir çekim alanı ve Türk firmalarının küresel referansları bu çağrıya doğrudan yanıt verebilecek kapasitede. Nurol, Rönesans, Tekfen, Limak, TAV gibi firmalarımız sahada ciddi referans portföyleri oluşturdu; özellikle kamu-özel ortaklığı (PPP), karma kullanım ve ileri mühendislik işlerinde rekabet gücümüz belli. Ama iş almak başlangıçtır; asıl başarı sahadaki performansı sürdürülebilir kılmaktır. Kısaca başarının sırları: yerel iş yapış kültürünü ve güven ilişkisini anlamak, doğru yerel ortaklıklar kurmak, finansman ve risk planlamasını sağlam yapmak, Türk ve yerel iş gücünü karma yönetmek, mevzuata uyum ve zamanında teslim. Sahaya ilk kez gelecek bir firmaya pratik olarak ne söylersiniz? Körfez'de iş yalnızca sözleşmeyle yürümez. Buradaki iş insanları çok sıkı pazarlık yapar, anlaşmayı gerçekçi koşul ve rakamlar çerçevesinde kurar. Türkiye'den gelmeden önce seyahatinizi iyi bir ekran çalışmasıyla hazırlayın; ilgili Türk ve yabancı firmalarla çok önceden randevu alın, gideceğiniz tarihteki bayram, millî gün ve fuar takvimini hesaba katın. “Arap dünyası” diye tek bir blok yok; Körfez ülkelerinin bile her birinin insanı ve iş yapış biçimi farklı buna göre yaklaşım geliştirin. Şirket kuruluşu ve ortaklıklarda güvenilir firma seçimine baştan azami hassasiyet gösterin; her yeni ülkede olduğu gibi burada da ilk doğru adım iyi bir avukat ve muhasebeciyle çalışmaktır. BAE hızlı büyürken yasalarını da hızla değiştiriyor: Dün belli stratejik sektörler dışında yerel ortak şartı vardı, bugün kalktı; birkaç yıl öncesine kadar KDV ve kurumlar vergisi yokken artık çeşitli vergiler tanımlandı. İşte tam bu noktalarda doğru yönlendirmeyi yapacak ilk iletişim noktası olmak istiyoruz. Bu noktada Türk İş Konseyi'nin rolü nedir? Yatırımcılar size nasıl ulaşabilir? Dubai ve Kuzey Emirlikleri Türk İş Konseyi, 2004 yılında Dubai Ticaret Odası'na bağlı olarak kuruldu; 2024'te 20. yılımızı kutladık, bugün 22 yılı geride bırakmış köklü bir kurumuz. Abu Dhabi dışındaki altı emirlik etki ve sorumluluk alanımızda. 300'e yakını kurumsal olmak üzere 900'ü aşkın, bine yakın üyemiz var; aralarında Doğuş, Zorlu, Çalık, TAV, Beko, Aksa, Emirates ve Türk Hava Yolları gibi isimler bulunuyor. Şu an başkanlığını yürütmekten onur duydugum kurumumuz Büyükelçiliğimiz ve Başkonsolosluğumuzla oldugu gibi tum BAE kamu kuruluşlarıyla da oldukca yakın koordinasyon içinde çalışıyor; klasik temsil ve networking anlayışının ötesine geçerek Türk şirketlerinin Körfez'de yüklenici değil ortak ve karar verici olarak konumlanmasına katkı sağlıyoruz. Firmalarımız Konsey aracılığıyla zamandan, paradan ve enerjiden tasarruf ederek doğru iş odaklarına ulaşıyor. Yatırım kararı almadan önce bizimle konuşmak isteyen tüm iş insanlarımız business@tbcdubai.org adresinden bize ulaşabilir. Kapımız, tecrübemiz ve ağımız üyelerimize ve bölgeye ilgi duyan tüm Türk firmalarına açık. Son olarak, tek cümlelik bir kapanış istesek? BAE zor bir testi başarıyla verdi ve büyümeye kaldığı yerden devam edecek; bu gerçeği zamanında ve doğru okuyanlar önümüzdeki dönemin kazananları olacak, erteleyenler ise sadece bir yatırımı değil bir coğrafyayı kaçıracak. Unutmayalım: Bugün diplomasi artık yalnızca başkentlerde değil; limanlarda, serbest bölgelerde, lojistik merkezlerinde ve iş konseylerinin masalarında şekilleniyor. Röportaj: Kenan SERTALP / Dubai
QR kodlu kimlik avı saldırıları kurumları hedef alıyor Haber

QR kodlu kimlik avı saldırıları kurumları hedef alıyor

Bunun temel sebebi QR kodların kötü amaçlı bağlantıları gizlemek, bazı geleneksel kurumsal güvenlik filtrelerini atlatmak ve etkileşimi kurumsal bir bilgisayardan güvenlik kontrolleri daha az olan kişisel bir telefona aktarmak için siber suçlulara fırsatlar sunmasından kaynaklanıyor. Çalışanları tuzağa düşürmek için yeni “quishing” yani QR kodlu kimlik avı teknikleri de ortaya çıkıyor. Siber güvenlik alanında küresel bir lider olan ESET, kurumların QR kod ile gelen tehditlerden korunabilmesi için bilinmesi gerekenleri paylaştı. Quishing neden bu kadar tehlikelidir? "Quick Response" (Hızlı Yanıt) kelimesinin kısaltması olan QR kodu, URL'leri, ödeme ayrıntılarını, iletişim bilgilerini ve diğer verileri kodlayabilen iki boyutlu bir barkod. Kullanıcıların A noktasından B noktasına hızlıca ulaşmasına yardımcı olur. Bu durumda hedef genellikle bir web sitesi veya uygulamadır. QR kodları, çeşitli nedenlerle siber tehdit aktörlerinin ilgisini çekiyor. Pandemi sırasında temassız etkileşimlere olan talebin de etkisiyle yaygınlaşan kullanımları, bu kodları taramayı günlük yaşamın sıradan bir parçası hâline getirmişti. Bu da birkaç yıl öncesine kıyasla bugün telefonlarımızı çıkarıp QR kodlarını tarama olasılığımızın daha yüksek olduğu anlamına geliyor. QR kodları kimlik avı iş akışlarına da mükemmel bir şekilde uyum sağlar; tek yapmanız gereken, kötü amaçlı bağlantıyı veya eki bir QR koduyla değiştirmektir. Aslında birçok kimlik avı kiti, özel bir QR kodu oluşturucuya sahiptir. En önemlisi, kurbanı nispeten iyi korunan bir kurumsal ortamdan potansiyel olarak yönetilmeyen bir mobil cihaza yönlendirerek kurumsal düzeyde güvenliği atlatırlar. Saldırgan için önemli bir avantaj da gizliliktir. Hedef, okunabilir metin olarak değil görsel bir desende kodlanmıştır; bu da arkasındaki kötü amaçlı URL’leri gizler ve bazı geleneksel e-posta filtrelerinin bunları ayıklayıp incelemesini engeller. Bazen PDF veya JPEG eklerine gömülerek daha da gizlenirler. Bu da çalışanların gelen kutularına ulaşma olasılıklarının daha yüksek olduğu anlamına gelir. Bu gerçekleştiğinde, çalışan gerçek bir mesajı kötü niyetli olandan ayırt etmekte zorlanabilir. Genellikle yazım hataları veya dil bilgisi hataları açısından analiz edilecek fazla metin yoktur. Ayrıca bağlantı, görsel bir desene etkili bir şekilde kodlandığından insan gözüyle görülemez. Güvenilir bir markayla birlikte kullanıldığında – örneğin, bir DocuSign e-postası veya Microsoft’tan gelen bir güncelleme – “quishing” saldırısı, klasik phishing mesajlarıyla benzer sosyal mühendislik taktiklerinden yararlanır. Güvenilir marka imajı, kurbanın bağlantıya tıklayabileceğine dair güven verir. Ayrıca genellikle bir bahaneyle aciliyet hissi yaratılır. Kötü amaçlı QR kodları, kullanıcıları hesaplarını güvence altına almaya veya bilgilerini doğrulamak için kimlik doğrulaması yapmaya teşvik eden uyarılara sıklıkla gömülür. ESET 2026 Yılı İlk Yarı Tehdit Raporu’na göre, 2026 yılının ilk yarısında tüm phishing e-postalarının en az yüzde 11’inde kötü amaçlı QR kodları yer aldı. “ESET, ‘QRCode/Phishing’ algılama adı altında quishing e-postalarını adresinde takip etmektedir. Bu algılama, dosya türlerinin büyük çoğunluğundaki QR kodlarını tanımlamak ve içlerindeki URL’leri çözmek üzere tasarlanmış, ESET e-posta tarayıcısının özel bir katmanı aracılığıyla çalışır. Çıkarılan URL’ler, ESET’in kimlik avı önleme, kötü amaçlı yazılım önleme ve spam önleme motorları kullanılarak taranır; zararlı URL’ler engellenir ve ilgili e-postalar işaretlenir veya silinir”. Tehdit aktörleri yenilik yapmaya devam ediyor Herhangi bir tehdit ortamı eğiliminde olduğu gibi, kötü niyetli aktörler de maksimum etki elde etmek için çabalarını geliştirmeye devam ediyor. Quishing saldırıları, yalnızca kötü amaçlı yazılım yüklemek ve kimlik bilgilerini çalmak için değil, aynı zamanda MFA jetonlarını toplamak için de kullanılıyor. Güvenlik araştırmacıları, bu saldırıların farklı amaçlarla tasarlandığını da gözlemlemiştir: Kötü amaçlı yazılımın meşru uygulamalar gibi gösterildiği doğrudan uygulama indirmeleri yoluyla uygulama mağazası güvenliğini atlatmak. Kullanıcıyı kötü amaçlı veya oltalama web sitesine yönlendirmek yerine, doğrudan meşru bir sosyal medya, ödeme veya başka bir uygulamaya bağlamak. Bu, çeşitli senaryolarda kullanılabilir: Hesap ele geçirme: Kurban, kendi hesabında saldırganı doğrulamaya yönlendirilir. Kurban, alıcı bilgileri önceden doldurulmuş bir ödeme uygulamasına yönlendirildiği finansal dolandırıcılıkla karşı karşıya kalabilir. Kişi veya takvim zehirlemesi: Kötü amaçlı toplantı bağlantıları veya yeni kişi bilgileri yardımcı uygulamalara gömülür ve tıklandığında kullanıcıları kimlik avı sitelerine yönlendirir. Uzun, kötü amaçlı web adreslerini küçük bağlantılara dönüştüren ve bunları QR kodlarına gömen QR kodu kısaltıcılarını kullanarak güvenlik araçlarını gizlemek. İşletmenizi Quishing saldırılarından koruyun Neyse ki insan, süreç ve teknoloji ayarlamalarının doğru bir şekilde harmanlanması, kuruluşların maruz kaldığı quishing riskini büyük ölçüde azaltmaya yardımcı olabilir. Kullanıcı farkındalık eğitimlerine ve simülasyon tatbikatlarına “quishing” konusunu dâhil edin. Çalışanları, istenmeyen e-postalardaki QR kodlarını taramaktan kaçınmaya ve şüpheli her şeyi bildirmeleri konusunda teşvik edin. E-postanın güvenilir bir kaynaktan geldiğine inanıyorlarsa e-postadan ayrı olarak elde ettikleri iletişim bilgilerini kullanarak gönderenle tekrar teyit etmeleri gerekir. Saygın bir güvenlik sağlayıcısının sunduğu çözümün bir parçası olarak e-posta güvenliğini de içeren teknik kontrolleri değerlendirerek, quishing e-postalarının kullanıcıların gelen kutularına ulaşma riskini en aza indirin. Çalışanların cihazlarına bir mobil güvenlik çözümü ekleyerek kötü amaçlı sitelere ve diğer tehditlere erişimi engelleyin. Tüm hassas hesaplarda phishing'e karşı dayanıklı çok faktörlü kimlik doğrulama (MFA) uygulamasını zorunlu kılın; böylece kullanıcılar kandırılsa bile saldırganlar kurumsal sistemlere sızamayacaktır. Mobil cihaz yönetimi (MDM) araçları, tüm cihazların kurumsal politikaya uygun şekilde korunmasını sağlamanıza yardımcı olabilir. Saldırı yüzeyini azaltın, en az ayrıcalık ve tam zamanında erişim ilkelerini uygulayın. Güvenlik araçlarınız da dâhil olmak üzere tüm mobil işletim sistemlerini ve kurumsal yazılımları güncel tutun. Şüpheli etkinlikler için sürekli izleme yapın. En kötü senaryo durumunda olay müdahale planlarını uygulayın.

Türkiye yapay zekâda küresel sahneye çıkıyor Haber

Türkiye yapay zekâda küresel sahneye çıkıyor

GITEX Ai Türkiye 2026, 9-10 Eylül’de İstanbul Fuar Merkezi’nde küresel teknoloji şirketleri, yatırımcılar ve girişimcilik ekosistemini bir araya getirecek. Türkiye, yapay zeka ve dijital teknolojilerde küresel yatırım çekim merkezi olma hedefi doğrultusunda yeni bir uluslararası organizasyona hazırlanıyor. Dünyanın önde gelen teknoloji ve yapay zeka etkinlik ağlarından GITEX’in Türkiye organizasyonu olan GITEX Ai Türkiye 2026, 9-10 Eylül tarihlerinde İstanbul Fuar Merkezi’nde gerçekleştirilecek. Etkinlik, Türkiye ile Avrasya bölgesindeki yapay zeka yatırımları, teknoloji iş birlikleri ve girişimcilik ekosistemini küresel yatırımcılarla buluşturmayı amaçlıyor. Yapay zeka ve veri merkezlerine milyarlarca dolarlık yatırım Türkiye’nin bilgi ve iletişim teknolojileri pazarının 2026 yılında 38 milyar dolar seviyesinde olduğu, 2031 yılına kadar 58 milyar dolara ulaşmasının öngörüldüğü belirtiliyor. Türkiye’nin dijital dönüşüm hedefleri kapsamında veri merkezleri ve yapay zeka altyapısına yönelik yatırımlar da artırılıyor. Kamu desteğiyle 3 milyar dolarlık yatırımın harekete geçirilmesi ve özel sektörden 10 milyar dolarlık kaynağın teknoloji yatırımlarına yönlendirilmesi hedefleniyor. Yapay zeka alanında insan kaynağının geliştirilmesi de büyüme stratejisinin önemli başlıkları arasında yer alıyor. Türkiye'nin Yapay Zeka Eylem Planı kapsamında 100 bin yapay zeka uygulama profesyoneli ve 10 bin ileri düzey yapay zeka uzmanı yetiştirilmesi hedefleniyor. Girişim ekosistemi yatırım çekiyor Türkiye'nin teknoloji girişimciliği ekosisteminde de yatırım hareketliliği sürüyor. 2026'nın ilk çeyreğinde Türkiye'deki girişimler 559 milyon dolarlık yatırım çekti. Bu tutarın geçen yılın aynı dönemine göre yedi katın üzerinde artış anlamına geldiği belirtiliyor. Türkiye'nin teknoloji altyapısında ise teknoparklar ve Ar-Ge merkezleri önemli bir rol üstleniyor. Ülkede 100'ün üzerinde teknoparkın yanı sıra çok sayıda Ar-Ge ve tasarım merkezi faaliyet gösteriyor. Cumhurbaşkanlığı Yatırım ve Finans Ofisi de Türkiye'de 2025'in üçüncü çeyreği itibarıyla 1.059 aktif yapay zeka girişimi bulunduğunu açıklamıştı. GITEX Ai Türkiye İstanbul’da küresel teknoloji ağını buluşturacak GITEX Ai Türkiye 2026, Türkiye'nin Avrupa ile Asya arasındaki stratejik konumunu teknoloji ve yatırım alanında avantaja dönüştürmeyi hedefliyor. İki gün sürecek etkinlikte yapay zeka, 5G ve telekomünikasyon, bulut teknolojileri, siber güvenlik, veri merkezleri, fintech, e-ticaret, oyun, yeşil teknolojiler, sağlık teknolojileri, mobilite, kuantum bilişim ve akıllı üretim gibi alanlar öne çıkacak. Etkinliğin Türkiye ve Avrasya'da teknoloji yatırımlarını, sınır ötesi iş birliklerini ve girişimlerin uluslararası pazarlara erişimini hızlandırması amaçlanıyor. Küresel teknoloji şirketleri İstanbul’a geliyor GITEX Ai Türkiye 2026'da Google Cloud, HPE, NVIDIA, ASUS, Dell Technologies, SAP ve TrendAI gibi küresel teknoloji şirketlerinin yanı sıra Türkiye'nin teknoloji ve girişimcilik ekosisteminden şirketlerin de yer alması bekleniyor. Etkinlikte kamu kurumları, yatırımcılar, girişimler, teknoloji şirketleri ve teknoparkların bir araya gelmesi planlanıyor. GITEX'in resmi organizasyon sayfasında da etkinliğin yatırımcılar, girişimler ve teknoloji şirketleri arasında doğrudan bağlantı kurulmasına yönelik özel programlar içereceği belirtiliyor. Google Cloud’dan Türkiye’ye uzun vadeli yatırım Google Cloud'un etkinliğe ana ortak olarak katılması, şirketin Türkiye'deki uzun vadeli teknoloji yatırımları açısından da dikkat çekiyor. Google, Turkcell ile iş birliği kapsamında Türkiye'de yeni bir Google Cloud bölgesi kurulmasına yönelik yatırım planını daha önce açıklamıştı. HPE ve NVIDIA da yapay zeka altyapısı ve hızlandırılmış bilgi işlem teknolojilerini bir araya getiren çözümlerle etkinlikte yer alacak. Yatırımcılarla girişimler buluşacak GITEX Ai Türkiye 2026'nın önemli başlıklarından biri de girişimcilik ekosistemi olacak. Etkinlik kapsamında farklı ülkelerden yatırımcıların Türkiye'deki yapay zeka, fintech, oyun, e-ticaret, endüstriyel teknoloji ve derin teknoloji girişimleriyle bir araya gelmesi hedefleniyor. Türkiye'deki teknopark ve inovasyon merkezlerinin de etkinlikte yer almasıyla, yerli girişimlerin uluslararası yatırımcılara ve stratejik iş ortaklarına erişiminin artırılması amaçlanıyor. İstanbul teknoloji yatırımlarının yeni buluşma noktası olmayı hedefliyor GITEX Ai Türkiye'nin İstanbul'da düzenlenmesi, Türkiye'nin teknoloji ekosistemini uluslararası yatırımcılarla buluşturma hedefinin önemli adımlarından biri olarak öne çıkıyor. Etkinlik, yapay zeka ve dijital teknolojilerin yanı sıra veri merkezleri, siber güvenlik, bulut bilişim, fintech ve ileri üretim gibi alanlarda yeni yatırım ve iş birliği fırsatlarının oluşturulmasını hedefliyor. GITEX Ai Türkiye 2026, 9-10 Eylül tarihlerinde İstanbul Fuar Merkezi'nde gerçekleştirilecek.

Sahte iş ilanları siber güvenlik riski haline geldi Haber

Sahte iş ilanları siber güvenlik riski haline geldi

Doğanay, “Yapay zekâ ile güçlenen yeni nesil siber tehditlerde saldırganın hedefi artık yalnızca sistemler değil; insanın kimliği, verisi ve dijital güvenidir.” dedi. İş başvurusu yapanların verileri risk altında İnternet üzerinden gerçekleştirilen işe alım süreçlerinin her geçen gün arttığını belirten Doğanay, milyonlarca kişinin iş bulabilmek için özgeçmişlerini farklı platformlar ve şirketlerle paylaştığını, ancak bu verilerin kimler tarafından hangi amaçla toplandığı ve ne kadar süre saklandığı konusunda önemli belirsizlikler bulunduğunu söyledi. Son zamanlarda kamuoyunda geniş yankı uyandıran ve yüzlerce iş başvurusu yapmasına rağmen geri dönüş alamayan aday örneklerinin, meselenin yalnızca istihdam piyasası açısından değerlendirilmemesi gerektiğini gösterdiğini belirten Doğanay, “Burada asıl tartışılması gereken, kaç başvuru yapıldığı değil; milyonlarca vatandaşın özgeçmiş, iletişim, eğitim, mesleki geçmiş ve diğer kişisel verilerinin kimlerin elinde toplandığı, ne kadar süreyle saklandığı ve hangi amaçlarla kullanıldığıdır.” dedi. "CV artık dijital kimliğin bir parçası" Bir özgeçmişin yalnızca eğitim ve iş deneyiminden ibaret olmadığını vurgulayan Doğanay, şu değerlendirmede bulundu: “Bugün bir CV; telefon numarası ve e-posta adresinin ötesinde kişinin eğitim geçmişini, çalıştığı kurumları, görevlerini, uzmanlık alanlarını, referanslarını ve kariyer yolculuğuna ilişkin çok sayıda kişisel veriyi bir arada barındırıyor. Bu nedenle CV artık yalnızca bir özgeçmiş değil, kişinin dijital kimliğinin ve profesyonel yaşamının ayrıntılı bir veri haritasıdır.” Bu verilerin siber suç ekosistemi açısından yüksek değer taşıdığına dikkati çeken Doğanay, kontrolsüz biçimde toplanan kişisel bilgilerin başka veri sızıntıları ve açık kaynaklardan elde edilen bilgilerle birleştirilerek çok daha kapsamlı dijital profillere dönüştürülebileceğini belirtti. Bu profillerin; kişiye özel sosyal mühendislik ve hedefli oltalama saldırılarından hesap ele geçirme girişimlerine, SIM-swap ve kimliğe bürünme yöntemlerinden deepfake destekli dolandırıcılığa, sahte finansal işlemlerden sentetik kimlik oluşturmaya kadar uzanan geniş bir suç yelpazesinde kullanılabileceğini ifade etti. Doğanay, özellikle çalışanların görev, yetkinlik ve kurum bilgilerinin saldırganlara yalnızca bireyi değil, çalıştığı kuruluşu da hedefleme imkânı sağlayabileceğine işaret ederek, “Bir CV'nin yanlış ellere geçmesi yalnızca kişisel veri ihlali anlamına gelmeyebilir. Saldırgan açısından bu belge, kişinin kim olduğunu, nerede çalıştığını, ne bildiğini, kimlerle bağlantılı olduğunu ve hangi senaryolarla ikna edilebileceğini gösteren bir istihbarat kaynağına dönüşebilir.” değerlendirmesinde bulundu. "Her iş ilanı gerçekten işe alım amacı taşımıyor olabilir" İnternette yayımlanan her iş ilanının gerçek bir personel ihtiyacını yansıtmayabileceğini belirten Doğanay, bazı ilanların uzun süre yayında kaldığını, sürekli güncellendiğini ancak herhangi bir işe alımla sonuçlanmadığının görülebildiğini söyledi. Doğanay, "Burada herhangi bir kurum veya platformu suçlamak doğru olmaz. Ancak gerçekten işe alım yapılmayan ilanlar üzerinden büyük ölçekli kişisel veri toplanıp toplanmadığı mutlaka incelenmeli. Milyonlarca insanın kişisel verisinin hangi amaçlarla işlendiği konusunda daha fazla şeffaflığa ihtiyaç var." ifadelerini kullandı. Sahte iş ilanları dijital manipülasyon aracı hâline gelebilir Doğanay, gerçek bir işe alım amacı taşımayan ilanların yalnızca kişisel veri güvenliği açısından değil, dijital ekosistemin güvenilirliği açısından da risk oluşturabileceğini belirtti. Bazı şirketlerin veya kötü niyetli yapıların, gerçekte personel ihtiyacı bulunmamasına rağmen sürekli iş ilanı yayımlayarak web sitelerine trafik çekmeyi, sosyal medya hesaplarının etkileşimini artırmayı veya sürekli büyüyen bir organizasyon algısı oluşturmayı hedefleyebileceğine dikkat çeken Doğanay, bu tür uygulamaların aynı zamanda adayların kişisel verilerinin gereksiz yere toplanmasına neden olabileceğini ifade etti. Doğanay, şu değerlendirmede bulundu: "Dijital platformlarda yayımlanan her iş ilanının gerçekten istihdam amacı taşıdığı varsayımıyla hareket edilmemelidir. Eğer herhangi bir işe alım yapılmadığı hâlde sürekli yeni ilanlar yayımlanıyorsa, bunun amacı ve toplanan kişisel verilerin nasıl işlendiği şeffaf biçimde ortaya konulmalıdır. Bu durum yalnızca insan kaynakları uygulaması olarak değil, kişisel verilerin korunması ve siber güvenlik perspektifiyle de incelenmelidir. Kaldı ki Kişisel Verileri Koruma Kanunu da kişisel verilerin işlendikleri amaçla bağlantılı, sınırlı ve ölçülü olması ilkesi kapsamında veri minimizasyonu uygulanması gerektiğini belirtir. Gereksiz fazla veri siber risk iştahını artırır." Gerçek dışı işe alım ilanlarının kurum içinde de olumsuz etkiler oluşturabileceğini belirten Doğanay, sürekli yeni personel arandığı algısının çalışanlar üzerinde iş güvencesine ilişkin kaygıları artırabileceğini, bunun da kurum kültürü ve çalışan psikolojisi açısından değerlendirilmesi gereken ayrı bir konu olduğunu söyledi. Doğanay, yapay zekâ çağında büyük ölçekli CV havuzlarının siber saldırganlar açısından önemli bir hedef hâline geldiğini belirterek, "Milyonlarca özgeçmişten oluşan veri havuzları, kötü niyetli kişilerin eline geçtiğinde sosyal mühendislik saldırıları, hedefli oltalama kampanyaları ve kimlik dolandırıcılığı için kullanılabilecek stratejik veri kaynaklarına dönüşebilir. Bu nedenle işe alım süreçleri artık sadece insan kaynaklarının değil, siber güvenlik uzmanlarının da ilgi alanına girmektedir." ifadelerini kullandı. Siber Güvenlik Uzmanından İşe alım süreçleri için yeni standart çağrısı İşe alım süreçlerinde kişisel verilerin korunmasına yönelik yeni standartlar geliştirilmesi gerektiğini belirten Doğanay, şu önerilerde bulundu: - Gerçek bir açık pozisyon bulunmadan iş ilanı yayınlanmamalı - Gerçek ve güncel bir açık pozisyona dayanmayan ilanlarda bu durum adaylara açıkça belirtilmeli. - Özgeçmiş havuzu oluşturmak amacıyla kişisel veriler toplanmamalı - Adaylardan toplanan kişisel verilerin hangi amaçla işlendiği açık şekilde belirtilmeli. - İşe alım süreci tamamlandıktan sonra ihtiyaç duyulmayan özgeçmişler mevzuata uygun biçimde silinmeli. - İş ilanı platformları ve işverenlerin kişisel veri işleme süreçleri düzenli olarak denetlenmeli. - Adaylar, kişisel verilerinin ne kadar süre saklanacağı konusunda açık ve anlaşılır şekilde bilgilendirilmeli. Bunlara ek olarak; aktif olarak iş aramayan vatandaşlarımızın kariyer platformlarındaki hesaplarını gözden geçirmelerini, ihtiyaç duymuyorlarsa özgeçmişlerini yayından kaldırmalarını veya hesaplarını silmelerini öneriyoruz. Çünkü internette uzun süre erişilebilir halde bırakılan kişisel veriler, zaman içinde farklı risklere maruz kalabiliyor. Dijital dünyada kullanılmayan veriyi çevrimiçi ortamda tutmamak en temel siber güvenlik prensiplerinden biridir. “Yapay zekâ çağı ile güçlenen yeni nesil siber tehditlerde saldırganın hedefi artık yalnızca sistemler değil; insanın kimliği, verisi ve dijital güvenidir.” Yapay zekâ teknolojilerinin gelişmesiyle birlikte kişisel verilerin değerinin her zamankinden daha fazla arttığını vurgulayan Doğanay, sözlerini şöyle tamamladı: "Eskiden siber güvenlik denildiğinde akla sunucular, ağlar ve bilgisayar sistemleri gelirdi. Bugün ise en değerli hedef insanın kendisi ve ona ait veriler. Yapay zekâ çağında siber güvenlik artık yalnızca sistemleri değil, insan verisini korumaktır. İş arayan milyonlarca vatandaşın özgeçmişi de korunması gereken stratejik dijital varlıklar arasında yer alıyor. Kişisel verilerin güvenliği artık sadece bireysel bir hak değil, dijital ekonominin ve ulusal siber güvenliğin de temel unsurlarından biridir. Ayrıca bu sorun yalnızca işverenlerin veya kariyer platformlarının inisiyatifine bırakılamaz. Kamu otoriteleri tarafından da etkin düzenleyici ve denetleyici mekanizmaların geliştirilmesi gerekiyor. Türkiye’de iş ilanları üzerinden gerçekleştirilen kişisel veri toplama faaliyetleri daha etkin denetlenmeli; gerçek bir açık pozisyona dayanmayan ilanlar için şeffaflık yükümlülüğü getirilmeli ve aday havuzu oluşturmak amacıyla yapılan veri toplama faaliyetleri açık kurallara bağlanmalıdır. İşverenlerin ve kariyer platformlarının topladıkları özgeçmişleri hangi amaçla ve ne kadar süreyle sakladıkları denetlenmeli; kapanmış veya gerçekte mevcut olmayan pozisyonlara ilişkin ilanların belirli süreler içerisinde yayından kaldırılması sağlanmalıdır. Ayrıca yanıltıcı iş ilanlarının bildirilebileceği etkin bir mekanizma oluşturulmalı ve tekrarlayan ihlaller için idari yaptırımlar değerlendirilmelidir. Milyonlarca vatandaşın kişisel verisinin işlendiği böylesine büyük bir dijital ekosistemde denetim artık yalnızca ilanların içeriğini değil, ilanların arkasındaki veri toplama, kullanma, paylaşma ve saklama süreçlerinin tamamını kapsamalıdır. "

KOBİ'ler büyük siber risklerle karşı karşıya Haber

KOBİ'ler büyük siber risklerle karşı karşıya

Şirket, kimlik avı, fidye yazılımları ve iş e-postası dolandırıcılığı gibi tehditlere karşı kapsamlı bir siber güvenlik stratejisinin artık zorunlu hale geldiğini vurguladı. Küresel siber güvenlik şirketi ESET, siber suçluların artık yalnızca büyük şirketleri değil, güvenlik yatırımları daha sınırlı olan küçük ve orta ölçekli işletmeleri (KOBİ) de hedef aldığını belirtti. Şirketin değerlendirmesine göre yapay zekâ destekli saldırı yöntemlerinin yaygınlaşmasıyla birlikte veri hırsızlığı, finansal dolandırıcılık ve fidye yazılımı saldırılarında önemli artış yaşanıyor. KOBİ'ler neden hedefte? ESET'e göre kurumsal şirketlerin güvenlik altyapılarını güçlendirmesi, saldırganların daha savunmasız olan KOBİ'lere yönelmesine neden oluyor. Siber saldırılar yalnızca maddi kayıplara değil, veri ihlallerine, müşteri güveninin zedelenmesine ve işletmelerin faaliyetlerini durdurabilecek operasyonel krizlere de yol açabiliyor. En yaygın siber tehditler ESET, KOBİ'lerin karşı karşıya olduğu başlıca riskleri şöyle sıraladı: Kimlik avı (Phishing): Sahte e-posta ve internet siteleriyle kullanıcı bilgilerinin ele geçirilmesi.İş e-postası dolandırıcılığı (BEC): Yöneticileri taklit eden saldırganların para transferi veya gizli bilgi talep etmesi.Kötü amaçlı yazılımlar: Virüs, Truva atı ve casus yazılımlarla sistemlerin hedef alınması.Fidye yazılımları: Şirket verilerinin şifrelenerek fidye talep edilmesi.Zayıf parola kullanımı ve çok faktörlü doğrulama eksikliği.Güncellenmeyen yazılımlar ve güvenlik açıkları.Tedarik zinciri saldırıları yoluyla üçüncü taraf sistemlerinden işletmelere sızılması.ESET'ten KOBİ'lere güvenlik önerileri Şirket, işletmelerin siber riskleri azaltabilmesi için kapsamlı bir güvenlik stratejisi oluşturması gerektiğini belirtiyor. Bu kapsamda önerilen başlıca adımlar şunlar: Risk analizi yapılmalı İlk adım olarak müşteri verileri, finansal kayıtlar ve fikri mülkiyet gibi kritik varlıklar belirlenmeli, olası tehditler analiz edilerek riskler önceliklendirilmeli. Güvenlik altyapısı güçlendirilmeli İşletmeler; Güncel antivirüs çözümleri,Güvenlik duvarı,VPN,Parola yöneticisi,Çok faktörlü kimlik doğrulama (MFA),Düzenli ve otomatik veri yedekleme gibi temel güvenlik uygulamalarını devreye almalı. Bulut güvenliği ihmal edilmemeli Bulut teknolojilerinin yaygınlaşmasıyla birlikte Bulut Güvenliği Duruş Yönetimi (CSPM) çözümlerinin de kritik hale geldiğine dikkat çeken ESET, bu sistemlerin bulut ortamındaki güvenlik açıklarını erken aşamada tespit edebildiğini belirtti. Yapay zekâ destekli savunma öne çıkıyor ESET'e göre yapay zekâ ve makine öğrenmesi teknolojileri, ağ trafiğindeki olağan dışı hareketleri gerçek zamanlı analiz ederek olası saldırıları erken aşamada tespit edebiliyor. Bu sayede işletmeler, siber tehditlere karşı daha hızlı önlem alabiliyor ve olası veri ihlallerinin önüne geçebiliyor. "Siber güvenlik artık zorunluluk" ESET, dijitalleşmenin hızlandığı günümüzde siber güvenliğin yalnızca büyük şirketlerin değil, her ölçekte işletmenin öncelikli yatırımları arasında yer alması gerektiğini vurguladı. Şirkete göre doğru güvenlik stratejisi, düzenli çalışan eğitimleri ve güncel teknolojilerin kullanılması, KOBİ'lerin siber saldırılara karşı en güçlü savunmasını oluşturuyor.

Türkiye siber saldırıların en fazla hedef aldığı ülke oldu Haber

Türkiye siber saldırıların en fazla hedef aldığı ülke oldu

Rapora göre Türkiye, web tabanlı tehditlerden etkilenen kullanıcı oranında yüzde 22,8 ile bölgenin en fazla hedef alınan ülkesi olurken, yılın ilk altı ayında 17,1 milyon çevrim içi saldırı engellendi. Kaspersky Küresel Araştırma ve Analiz Ekibi (GReAT) tarafından Siber Güvenlik Hafta Sonu etkinliğinde paylaşılan verilere göre, web siteleri, e-postalar ve çevrim içi hizmetlerdeki güvenlik açıklarını hedef alan saldırılar milyonlarca kullanıcıyı etkilemeye devam etti. Türkiye'yi web tabanlı tehditlerden etkilenen kullanıcı oranında yüzde 21,2 ile Kenya, yüzde 19,3 ile Katar takip etti. Suudi Arabistan, Ürdün ve Pakistan ise bu alanda en düşük saldırı oranına sahip ülkeler arasında yer aldı. Yapay zekâ saldırıları daha karmaşık hale getiriyor Raporda, tehdit aktörlerinin operasyonlarının birçok aşamasında yapay zekâdan yararlanmaya başladığına dikkat çekildi. Büyük dil modellerinin oltalama e-postaları hazırlamak, zararlı yazılım kodları üretmek ve saldırı süreçlerini destekleyen içerikler oluşturmak amacıyla giderek daha yaygın kullanıldığı belirtildi. Kaspersky araştırmacıları, Rust tabanlı zararlı yazılımlar kullanan FunkSec grubunun faaliyetlerinde ve daha önce tespit edilen RevengeHotels kampanyasında yapay zekâ destekli zararlı yazılım geliştirme yöntemlerinin kullanıldığını aktardı. Kaspersky Asya Pasifik (APAC) ile Orta Doğu, Türkiye ve Afrika (META) Bölgeleri Küresel Araştırma ve Analiz Ekibi Başkanı Sergey Lozhkin, yapay zekânın saldırganların çalışma yöntemlerini önemli ölçüde değiştirdiğini belirterek, teknolojinin zararlı araçların geliştirilme süresini ve maliyetini düşürdüğünü, bu sayede tehdit aktörlerinin daha hızlı ve geniş ölçekli operasyonlar gerçekleştirebildiğini ifade etti. Öne çıkan siber tehdit eğilimleri Kaspersky uzmanlarına göre 2026'nın ilk yarısında öne çıkan siber güvenlik riskleri şöyle sıralandı: Yapay zekâ destekli zararlı yazılımların daha hızlı geliştirilmesi ve farklı platformlara kolayca uyarlanması.Çalınan verilerin meşru bulut depolama ve dosya paylaşım hizmetleri üzerinden aktarılması.Üretim ve iş süreçlerini durdurarak baskıyı artıran yeni nesil fidye yazılımı saldırıları.Yapay zekâ ajanlarının ele geçirilerek sistemlerde kalıcılık sağlaması.Yapay zekâ araçlarının kötü niyetli "beceriler" üzerinden yeni bir saldırı vektörüne dönüşmesi. Raporda, kurumların siber risklere karşı güvenlik açıklarını düzenli olarak yönetmeleri, yazılım güncellemelerini geciktirmemeleri, çalışan farkındalık eğitimlerini artırmaları ve gelişmiş tehdit istihbaratı ile yapay zekâ destekli güvenlik çözümlerinden yararlanmalarının kritik önem taşıdığı vurgulandı.

Dijital dönüşümün püf noktaları anlatıldı Haber

Dijital dönüşümün püf noktaları anlatıldı

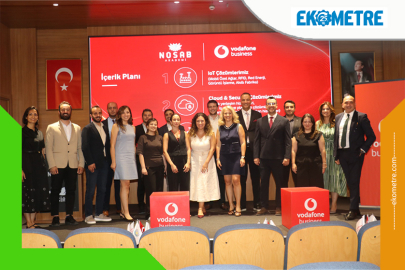
Bursa Nilüfer Organize Sanayi Bölgesi Yalçın Aras Konferans Salonu’nda düzenlenen etkinlikte, üretimde verimliliği artıran, maliyetleri optimize eden ve operasyonel süreçleri daha güvenli hale getiren dijital çözümler hakkında kapsamlı bilgi anlatıldı. Etkinliğe, Marmara ve İç Anadolu Sanayici ve İş İnsanları Derneği (MARSİFED) Başkanı Osman Akın, Tüm Mühendis Kadınlar Derneği (TÜMKAD) Başkanı Ülfet Öztürk, Bilişim Sektörü İş İnsanları Derneği (BİSİAD) Başkanı İdris Doğrul’un yanı sıra NOSAB bünyesinde faaliyet gösteren fabrikaların temsilcileri ve Vodafone Business iş ortağı işletmelerin yetkilileri katıldı. Vodafone Business’ın işletmelere özel çözümleri tanıtıldı Etkinliğin ilk oturumunda Vodafone Business IoT Çözüm Satış Müdürü Simay Gülbeyaz, akıllı fabrika uygulamaları, nesnelerin interneti (IoT), özel mobil şebekeler (MPN), gerçek zamanlı konumlandırma sistemleri (RTLS/RFID), görüntü işleme teknolojileri ve dijital üretim süreçlerine ilişkin değerlendirmelerde bulundu. Sunumda, fabrikalarda dijitalleşmenin üretim süreçlerine sağladığı katkılar ile kağıtsız üretim hedefi doğrultusunda geliştirilen çözümler katılımcılarla paylaşıldı. Gülbeyaz’ın ardından söz alan Vodafone Business Bölge Çözüm Satış Müdürü Tansel Çınar, bulut teknolojilerinin işletmelere sunduğu avantajları anlattı. Sunumda; veri güvenliği, ölçeklenebilir altyapı, esnek kullanım modeli ve fiziksel donanım yatırımı gerektirmeyen "kullandığın kadar öde" yaklaşımı öne çıkan başlıklar arasında yer aldı. Çınar, bulut çözümlerinin işletmelerin dijital dönüşüm süreçlerinde sağladığı esneklik ve operasyonel verimliliğe ilişkin bilgiler verdi. Siber risklerle mücadele yöntemleri ele alındı Etkinliğin siber güvenlik oturumunda ise güvenlik operasyon merkezi (SOC), güvenlik bilgi ve olay yönetimi (SIEM), zafiyet tarama ve yönetimi, siber tehdit istihbaratı ve politika optimizasyonu gibi konular ele alındı. İşletmelerin dijital varlıklarını korumaya yönelik bütünleşik güvenlik yaklaşımı aktarılırken, olası siber risklerin tespit edilmesi ve bunlara hızlı müdahale edilmesine yönelik uygulamalar hakkında katılımcılar bilgilendirildi. Programın son bölümünde Vodafone Business Ürün Yöneticileri Gökçe Yılmaz ve Eren Er, Sabit Kablosuz Erişim (FWA) ve SD-WAN çözümlerini anlattı. Modern işletmeler için hızlı, esnek ve güvenli ağ altyapıları sunan bu yeni nesil teknolojilerin; bağlantı yönetimi, ağ performansı, operasyonel süreklilik ve farklı lokasyonların merkezi şekilde yönetilmesine sağladığı katkılar örnek uygulamalarla katılımcılarla paylaşıldı.

Dijital hayatın anahtarı e-posta kutusunda saklı Haber

Dijital hayatın anahtarı e-posta kutusunda saklı

Kişisel veya iş hesaplarınızı ve verilerinizi korumak istiyorsanız güvenlik önlemlerinizi gelen kutunuzdan başlatmalısınız. Siber güvenlik alanında dünya lideri olan ESET, siber suçlular için de çok değerli bir hedef olan e-postaları inceledi, önerilerini paylaştı. E-posta sadece bir iletişim aracı veya sıradan bir çevrimiçi hesap değil. Hem kişisel hem de iş hayatımızda, e-posta krallığın anahtarlarını elinde tutar. Diğer hesap parolalarını sıfırlamak ve kimliğinizi doğrulamak için bir mekanizma bile olabilir. E-posta hesapları, parola sıfırlama bağlantılarının geldiği, hesap uyarılarının saklandığı, rezervasyonların onaylandığı, faturaların dosyalandığı ve kimlik kontrollerinin başladığı yerdir. Gelen kutusu, seyahat planlarından alışveriş fişlerine, doktor randevularından sözleşmelere, vergi belgelerine ve taranmış kimliklere kadar yıllarca biriken hassas bilgileri içerebilir. Nereye gittiğinizi, neye sahip olduğunuzu, hangi hizmetleri kullandığınızı, kime güvendiğinizi ve diğer hesaplara nasıl ulaşılabileceğini gösterebilir. Saldırganların e-posta kutusuna erişmek istemelerinin sebebi Saldırganlar, dijital hayatınızın geri kalanı üzerinde baskı kurmalarını sağlayabileceği için gelen kutunuzu hedef alırlar. E-posta hesabınıza erişim sayesinde, diğer birçok hesabınızın parolalarını sıfırlayabilirler; hatta bankanız, sosyal medya hesaplarınız, bulut depolama hizmetiniz veya diğer çevrimiçi sağlayıcılar tarafından gönderilen tek kullanımlık parolaları ele geçirebilirler. Gizli kalmaya çalışarak otomatik yönlendirme kuralları ayarlayabilirler; böylece, siz acil sorunun çözüldüğünü düşündüğünüzde bile mesajlarınızı almaya devam edebilirler. Başka bir deyişle parolanızı sıfırlasanız bile sıfırlama kodları onlara gönderilir. Diğerleri ise erişim jetonlarını, bağlı uygulamaları veya aktif oturumları kötüye kullanarak sistemde tutunmaya çalışabilir. Siber suçlular, şantaj amacıyla fotoğraflarınıza erişebilir ve iletişimlerinizi dinleyebilir. Bu durum, etkileşimde bulunduğunuz güvenilir bir kuruluşun kimliğine bürünmek üzere tasarlanmış, inandırıcı bir oltalama e-postasının zeminini hazırlayabilir. Bu e-postada para, ücret ödemesi veya kimlik dolandırıcılığı yapmak için kullanılacak daha fazla kişisel bilgi istenebilir. Sizinle ilgili ne kadar çok bilgiye sahip olurlarsa oltalama saldırısı o kadar inandırıcı olacaktır. İş hayatı üzerindeki etkileri ise daha da kötü olabilir. Kurumsal e-posta hesabınıza erişim sağlayan siber suçlular, bulut uygulamalarını açabilir, paylaşımlı sürücülere erişebilir, CRM, finans ve İK sistemlerini inceleyebilir, iş arkadaşlarınızla ve müşterilerinizle olan mesajlarınızı dinleyebilir ve müşteri verilerine erişebilir. E-posta kutusunu korumak giderek zorlaşıyor E-posta, teknoloji, kimlik ve insan güveninin kesiştiği noktada yer aldığı için saldırganlar için cazip olmaya devam ediyor. Kimlik avı, güvenlik zincirinin tartışmasız en zayıf halkası olan insanları hedef alır. Hepimiz her gün zaman baskısı altında e-posta kullanıyoruz; faturaları, teslimat güncellemelerini, İK bildirimlerini, müşteri taleplerini, parola sıfırlamalarını, toplantı davetlerini ve güvenlik uyarılarını almak için. Bu mesajların çoğu bizden bir şeye tıklamamızı, onaylamamızı, indirmemizi, yanıt vermemizi veya ödeme yapmamızı ister. Saldırganlar bu rutini istismar eder çünkü bir mesaj tanıdık bir göndericiden geliyormuş gibi görünürse, yoğun bir anda ulaşırsa veya aciliyet hissi uyandırırsa dikkatli kullanıcılar bile hata yapabilir. Kimlik taklidi ve sosyal mühendislik tekniklerini kullanan hackerların başarı şansı daha yüksektir. Verizon’a göre, geçen yıl meydana gelen güvenlik ihlallerinin %62’sinde insan faktörü rol oynadı; sosyal mühendislik ise tüm ihlallerin %16’sını oluşturarak en yaygın üçüncü ihlal modeli oldu. Kötü niyetli kişiler ise sizi kandırmak için her zaman yeni yollar arıyor. Raporda, mobil oltalama simülasyonlarında “başarılı” tıklama oranlarının medyan değerinin, e-postaya kıyasla %40 daha yüksek olduğu belirtiliyor. Ayrıca e-posta kimlik avı kampanyalarının başarı oranlarını artırmak için daha gelişmiş araçlar kullanıyorlar. Üretken yapay zekâ (GenAI), tehdit aktörlerinin gramer ve imla hatası içermeyen kimlik avı mesajları yazmasına ve bunları yaygınlaştırmasına yardımcı olabilir. Gelen kutunuzu koruma Ev kullanıcısıysanız her hesap için güçlü ve benzersiz bir parola veya parola cümlesi kullandığınızdan emin olun ve bunları güvenilir bir parola yöneticisinde saklayın. Alternatif olarak, passkey gibi parolasız bir yöntem kullanın. Her halükârda, çok faktörlü kimlik doğrulamayı etkinleştirin. Kurtarma seçeneklerinizi güncel tutun ve bir saldırganın eski bir telefon numarasını veya unutulmuş yedek e-posta adresini kullanarak erişimi geri kazanamamasını sağlayın. E-posta ayarlarınızı zaman zaman kontrol etmenizde fayda var. Tanımadığınız yönlendirme kuralları, garip filtreler, bilinmeyen bağlı uygulamalar veya tanımadığınız cihazlar olup olmadığına bakın. Gelen kutunuz ele geçirilmişse parolayı değiştirin, şüpheli oturumları iptal edin, kurtarma ayrıntılarını gözden geçirin ve mesajların bilginiz dışında yönlendirilip yönlendirilmediğini kontrol edin. Oltalama saldırılarına karşı dikkatli olun. İstenmeyen e-postalara karşı temkinli davranın. Gönderen adının üzerine fareyi getirerek uyuşmazlık olup olmadığını kontrol edin. Gönderen alan adlarında yazım hatası olup olmadığını kontrol edin. İstenmeyen e-postalardaki bağlantılara tıklamayın veya ekleri açmayın. Gerekirse gönderenle ayrı olarak iletişime geçin. Siz başlatmadığınız cihaz kodlarını veya MFA uyarılarını onaylamayın; bunlar, şansını deneyen bilgisayar korsanlarının işi olabilir. Kurtarma seçeneklerinizin net ve güncel olduğundan emin olun. Bir çalışan iseniz CEO'nuzdan veya BT departmanından gelmiş gibi görünse bile acil havale taleplerine dikkatli yaklaşın. Bir iş arkadaşınıza danışın veya ayrı bir kanal aracılığıyla doğrulayın. Çalışanlara yönelik güvenlik farkındalık eğitimlerini ciddiye alın ve dolandırıcıların kullandığı en son oltalama taktikleri ve tekniklerini öğrenin. Kötü amaçlı yazılımlardan ve şüpheli mesajlardan korunmak için güvenilir bir sağlayıcıdan kapsamlı bir güvenlik çözümü kullanın. Hemen hemen herkes e-posta kullanır. Bu da e-postayı bilgisayar korsanları için her zaman cazip bir hedef hâline getirir. Ancak herkesin gelen kutusu bu riske maruz kalmak zorunda değildir. Çevrimiçi ortamda güvende kalma şansınızı en üst düzeye çıkarmak için uygun önlemleri alın.

logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.