QR kodlu kimlik avı saldırıları kurumları hedef alıyor
Bunun temel sebebi QR kodların kötü amaçlı bağlantıları gizlemek, bazı geleneksel kurumsal güvenlik filtrelerini atlatmak ve etkileşimi kurumsal bir bilgisayardan güvenlik kontrolleri daha az olan kişisel bir telefona aktarmak için siber suçlulara fırsatlar sunmasından kaynaklanıyor.
Çalışanları tuzağa düşürmek için yeni “quishing” yani QR kodlu kimlik avı teknikleri de ortaya çıkıyor. Siber güvenlik alanında küresel bir lider olan ESET, kurumların QR kod ile gelen tehditlerden korunabilmesi için bilinmesi gerekenleri paylaştı.
Quishing neden bu kadar tehlikelidir?
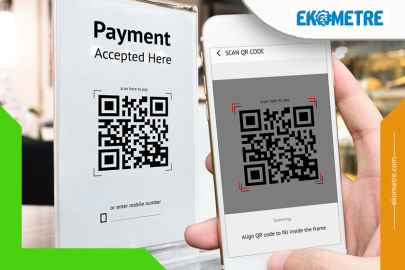
"Quick Response" (Hızlı Yanıt) kelimesinin kısaltması olan QR kodu, URL'leri, ödeme ayrıntılarını, iletişim bilgilerini ve diğer verileri kodlayabilen iki boyutlu bir barkod. Kullanıcıların A noktasından B noktasına hızlıca ulaşmasına yardımcı olur. Bu durumda hedef genellikle bir web sitesi veya uygulamadır. QR kodları, çeşitli nedenlerle siber tehdit aktörlerinin ilgisini çekiyor. Pandemi sırasında temassız etkileşimlere olan talebin de etkisiyle yaygınlaşan kullanımları, bu kodları taramayı günlük yaşamın sıradan bir parçası hâline getirmişti. Bu da birkaç yıl öncesine kıyasla bugün telefonlarımızı çıkarıp QR kodlarını tarama olasılığımızın daha yüksek olduğu anlamına geliyor. QR kodları kimlik avı iş akışlarına da mükemmel bir şekilde uyum sağlar; tek yapmanız gereken, kötü amaçlı bağlantıyı veya eki bir QR koduyla değiştirmektir. Aslında birçok kimlik avı kiti, özel bir QR kodu oluşturucuya sahiptir. En önemlisi, kurbanı nispeten iyi korunan bir kurumsal ortamdan potansiyel olarak yönetilmeyen bir mobil cihaza yönlendirerek kurumsal düzeyde güvenliği atlatırlar.
Saldırgan için önemli bir avantaj da gizliliktir. Hedef, okunabilir metin olarak değil görsel bir desende kodlanmıştır; bu da arkasındaki kötü amaçlı URL’leri gizler ve bazı geleneksel e-posta filtrelerinin bunları ayıklayıp incelemesini engeller. Bazen PDF veya JPEG eklerine gömülerek daha da gizlenirler. Bu da çalışanların gelen kutularına ulaşma olasılıklarının daha yüksek olduğu anlamına gelir. Bu gerçekleştiğinde, çalışan gerçek bir mesajı kötü niyetli olandan ayırt etmekte zorlanabilir. Genellikle yazım hataları veya dil bilgisi hataları açısından analiz edilecek fazla metin yoktur. Ayrıca bağlantı, görsel bir desene etkili bir şekilde kodlandığından insan gözüyle görülemez. Güvenilir bir markayla birlikte kullanıldığında – örneğin, bir DocuSign e-postası veya Microsoft’tan gelen bir güncelleme – “quishing” saldırısı, klasik phishing mesajlarıyla benzer sosyal mühendislik taktiklerinden yararlanır. Güvenilir marka imajı, kurbanın bağlantıya tıklayabileceğine dair güven verir. Ayrıca genellikle bir bahaneyle aciliyet hissi yaratılır. Kötü amaçlı QR kodları, kullanıcıları hesaplarını güvence altına almaya veya bilgilerini doğrulamak için kimlik doğrulaması yapmaya teşvik eden uyarılara sıklıkla gömülür.
ESET 2026 Yılı İlk Yarı Tehdit Raporu’na göre, 2026 yılının ilk yarısında tüm phishing e-postalarının en az yüzde 11’inde kötü amaçlı QR kodları yer aldı. “ESET, ‘QRCode/Phishing’ algılama adı altında quishing e-postalarını adresinde takip etmektedir. Bu algılama, dosya türlerinin büyük çoğunluğundaki QR kodlarını tanımlamak ve içlerindeki URL’leri çözmek üzere tasarlanmış, ESET e-posta tarayıcısının özel bir katmanı aracılığıyla çalışır. Çıkarılan URL’ler, ESET’in kimlik avı önleme, kötü amaçlı yazılım önleme ve spam önleme motorları kullanılarak taranır; zararlı URL’ler engellenir ve ilgili e-postalar işaretlenir veya silinir”.
Tehdit aktörleri yenilik yapmaya devam ediyor
Herhangi bir tehdit ortamı eğiliminde olduğu gibi, kötü niyetli aktörler de maksimum etki elde etmek için çabalarını geliştirmeye devam ediyor. Quishing saldırıları, yalnızca kötü amaçlı yazılım yüklemek ve kimlik bilgilerini çalmak için değil, aynı zamanda MFA jetonlarını toplamak için de kullanılıyor. Güvenlik araştırmacıları, bu saldırıların farklı amaçlarla tasarlandığını da gözlemlemiştir:
Kötü amaçlı yazılımın meşru uygulamalar gibi gösterildiği doğrudan uygulama indirmeleri yoluyla uygulama mağazası güvenliğini atlatmak. Kullanıcıyı kötü amaçlı veya oltalama web sitesine yönlendirmek yerine, doğrudan meşru bir sosyal medya, ödeme veya başka bir uygulamaya bağlamak. Bu, çeşitli senaryolarda kullanılabilir: Hesap ele geçirme: Kurban, kendi hesabında saldırganı doğrulamaya yönlendirilir. Kurban, alıcı bilgileri önceden doldurulmuş bir ödeme uygulamasına yönlendirildiği finansal dolandırıcılıkla karşı karşıya kalabilir. Kişi veya takvim zehirlemesi: Kötü amaçlı toplantı bağlantıları veya yeni kişi bilgileri yardımcı uygulamalara gömülür ve tıklandığında kullanıcıları kimlik avı sitelerine yönlendirir. Uzun, kötü amaçlı web adreslerini küçük bağlantılara dönüştüren ve bunları QR kodlarına gömen QR kodu kısaltıcılarını kullanarak güvenlik araçlarını gizlemek.
İşletmenizi Quishing saldırılarından koruyun
Neyse ki insan, süreç ve teknoloji ayarlamalarının doğru bir şekilde harmanlanması, kuruluşların maruz kaldığı quishing riskini büyük ölçüde azaltmaya yardımcı olabilir.
Kullanıcı farkındalık eğitimlerine ve simülasyon tatbikatlarına “quishing” konusunu dâhil edin. Çalışanları, istenmeyen e-postalardaki QR kodlarını taramaktan kaçınmaya ve şüpheli her şeyi bildirmeleri konusunda teşvik edin. E-postanın güvenilir bir kaynaktan geldiğine inanıyorlarsa e-postadan ayrı olarak elde ettikleri iletişim bilgilerini kullanarak gönderenle tekrar teyit etmeleri gerekir. Saygın bir güvenlik sağlayıcısının sunduğu çözümün bir parçası olarak e-posta güvenliğini de içeren teknik kontrolleri değerlendirerek, quishing e-postalarının kullanıcıların gelen kutularına ulaşma riskini en aza indirin. Çalışanların cihazlarına bir mobil güvenlik çözümü ekleyerek kötü amaçlı sitelere ve diğer tehditlere erişimi engelleyin. Tüm hassas hesaplarda phishing'e karşı dayanıklı çok faktörlü kimlik doğrulama (MFA) uygulamasını zorunlu kılın; böylece kullanıcılar kandırılsa bile saldırganlar kurumsal sistemlere sızamayacaktır. Mobil cihaz yönetimi (MDM) araçları, tüm cihazların kurumsal politikaya uygun şekilde korunmasını sağlamanıza yardımcı olabilir. Saldırı yüzeyini azaltın, en az ayrıcalık ve tam zamanında erişim ilkelerini uygulayın. Güvenlik araçlarınız da dâhil olmak üzere tüm mobil işletim sistemlerini ve kurumsal yazılımları güncel tutun. Şüpheli etkinlikler için sürekli izleme yapın. En kötü senaryo durumunda olay müdahale planlarını uygulayın.
 Web.tv